
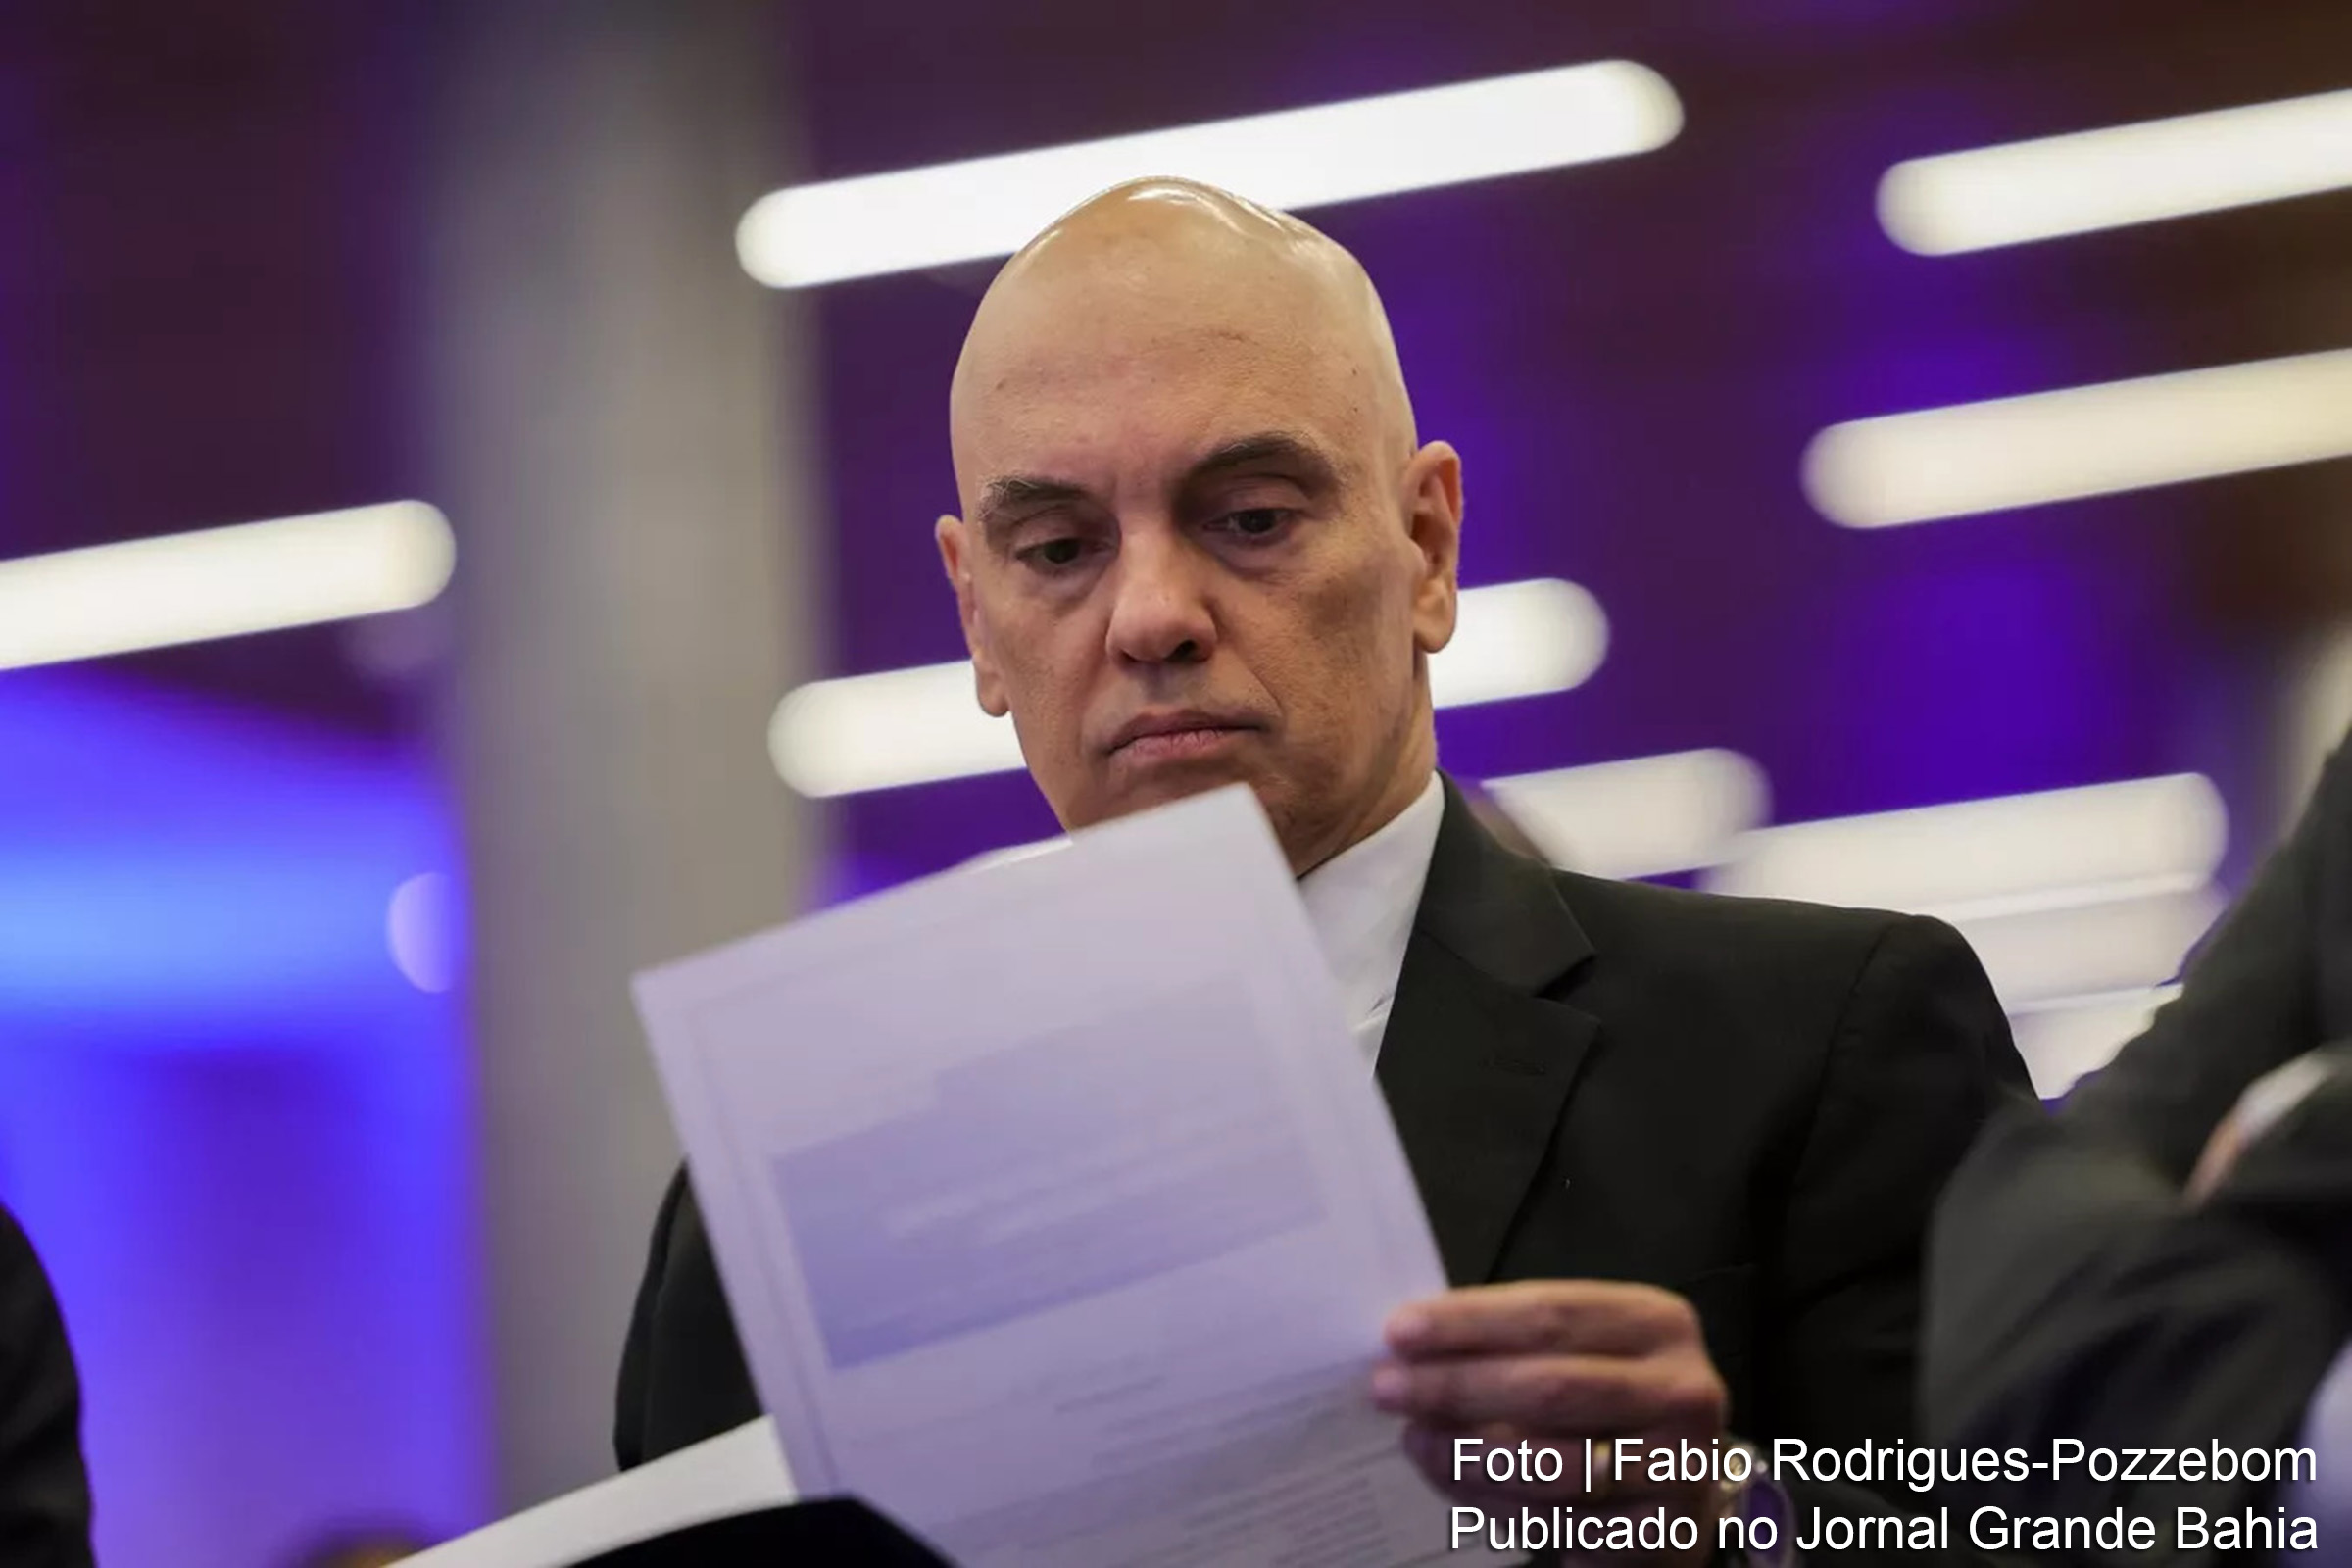
Um esquema de coleta de dados pessoais do ministro do Supremo Tribunal Federal (STF) Alexandre de Moraes foi revelado durante uma investigação que apura tentativa de suborno e ameaça de morte à delegada federal Denisse Ribeiro. A reportagem, publicada pelo portal de notícias UOL neste sábado (14/09/2024), detalha a descoberta de uma trama de intimidação e suborno envolvendo o STF e a Polícia Federal (PF).
De acordo com a matéria, Denisse Ribeiro, responsável pela Operação Acrônimo em 2015, que investigou fraudes em campanhas eleitorais, recebeu ameaças por meio de um e-mail anônimo criptografado. Durante a execução de uma busca e apreensão na construtora JHSF, em 2016, documentos foram encontrados que indicavam um pagamento de R$ 4 milhões, entre 2010 e 2014, para um escritório de advocacia vinculado ao ministro Alexandre de Moraes. Embora o caso tenha sido arquivado, novas investigações sobre as ameaças ao ministro e aos delegados revelaram que os dados pessoais coletados foram utilizados em um esquema de intimidação.
A investigação revelou que, em março de 2024, o blogueiro Allan dos Santos, apoiador do ex-presidente Jair Bolsonaro e foragido nos Estados Unidos desde 2020, anunciou que pagaria US$ 5 milhões (aproximadamente R$ 25 milhões) por provas concretas do envolvimento de Moraes na Operação Acrônimo. A PF, que monitorava o blogueiro, iniciou um inquérito. Em 2024, um e-mail anônimo assinado por “Tacitus” usou esses dados para tentar subornar a delegada Denisse Ribeiro, num esquema de exposição e intimidação contra agentes federais envolvidos em investigações conduzidas por Moraes. O esquema organizado por Allan dos Santos incluiu coação virtual, ameaças diretas e vazamento de fotos pessoais.
A reportagem também revelou que as fotos utilizadas para ameaçar as vítimas foram obtidas da carteira nacional de habilitação (CNH) através do sistema Infoseg. A PF descobriu acessos não autorizados a esses dados, evidenciando falhas na segurança do sistema, que é monitorado pelo Ministério da Justiça. Em resposta, o Ministério da Justiça informou que o acesso ao Infoseg por profissionais de segurança pública é autorizado pelas instituições competentes e que não há indícios de uso indevido do sistema pelas equipes do Sinesp Infoseg, deixando a apuração a cargo da Polícia Federal.
*Com informações da Agência Brasil.




Deixe um comentário